Foire aux questions
Proposez-vous des tutos vidéo pour activer et utiliser la double authentification ?⚓
Oui. Nous proposons plusieurs tutoriels vidéo courts pour faciliter la mise en place et l'usage de la double authentification. Ils sont tous disponibles sur la chaîne Pod de la Direction du numérique et intégrés dans le présent guide. En voici la liste :
Pour quels services ou outils l'authentification double-facteur me sera t-elle demandée ?⚓
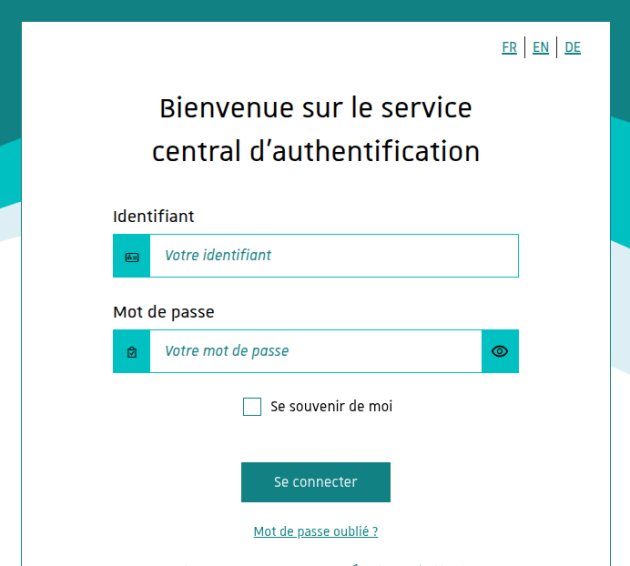
L'authentification double-facteur est demandée pour l'accès à l'ensemble des services numériques passant par l'authentification centrale (CAS). Autrement dit, tout service pour lequel votre connexion passe par la page https://cas.unistra.fr :
Remarque :
Pour les applications ne reposant pas sur l'authentification via CAS, le double-facteur peut être demandé ou non. Si il est demandé, il est géré différemment ; cette situation n'est pas traitée dans ce guide, les personnes concernées sont en principe informées directement.
J'ai activé plusieurs méthodes, laquelle me sera demandée ?⚓
Si vous avez activé plusieurs méthodes pour votre second facteur, la page vous proposera par défaut de réutiliser la même qu'à votre dernière connexion. Pour en utiliser une autre, cliquer sur le lien « Autre méthode de connexion » puis sur la tuile correspondant à la méthode voulue.
Exemple de tuiles avec les méthodes TOTP, courriel et grille de codes activées :

Je ne souhaite pas utiliser de téléphone ou d'appareil personnel, comment faire ?⚓
Plusieurs des méthodes proposées peuvent être utilisées sans appareil personnel. Vous pouvez par exemple opter pour :
Le code TOTP avec KeepassXC et si, souhaité, l'extension de navigateur effectuant la pré-saisie automatique.
La grille de code, à enregistrer dans KeepassXC ou à imprimer et garder précieusement.
J'ai oublié mon téléphone à la maison aujourd'hui, comment utiliser une autre méthode ?⚓
Si vous avez activé plusieurs méthodes pour votre second facteur, la page vous proposera par défaut de réutiliser la même qu'à votre dernière connexion. Pour en utiliser une autre, cliquer sur le lien « Autre méthode de connexion » puis sur la tuile correspondant à la méthode voulue.
Exemple de tuiles avec les méthodes TOTP, courriel et grille de codes activées :
Conseil :
Cette situation est un bon exemple des raisons incitant à activer plusieurs méthodes ne dépendant pas d'un seul et même appareil (notamment son téléphone).
Je suis en déplacement à l'étranger, pourrais-je utiliser l'application Esup Auth pour m'authentifier ?⚓
Le TOTP peut être utilisé sans connexion internet car le code est calculé localement sur l'appareil.
La méthode PUSH nécessite en revanche une connexion à internet pour la transmission de la notification ou de votre validation.
Doit-on faire toutes ces opérations tous les jours pour se connecter ?⚓
L'activation et la configuration de vos méthodes est à faire la première fois. Ensuite, pour l'usage quotidien, vous pourrez utiliser les facteurs choisis lorsque la page d'authentification vous les demandera. Ce sera le cas en moyenne 1x/jour, comme pour votre mot de passe principal.
La durée maximale de validité du second facteur sur 24h (1 jour) est un choix de l'établissement.
Remarque :
Dans certaines situations, le second facteur pourra vous être demandé plus d'une fois par jour, notamment en cas de passage d'un type de connexion à un autre (wi-fi / data / filaire), d'un navigateur web à un autre (Firefox ou autre) ou d'un matériel utilisé à un autre (ordinateur / téléphone / ...).
La double authentification pourrait-elle être demandée moins souvent qu'une fois par jour ?⚓
La durée maximale de validité du second facteur sur 24h (1 jour) est un choix de l'établissement.
Remarque :
Dans certaines situations, le second facteur pourra vous être demandé plus d'une fois par jour, notamment en cas de passage d'un type de connexion à un autre (wi-fi / data / filaire), d'un navigateur web à un autre (Firefox ou autre) ou d'un matériel utilisé à un autre (ordinateur / téléphone / ...).
Puis-je recevoir un code de connexion par SMS ?⚓
Non. L'envoi de code par SMS a été écarté pour plusieurs raisons, en particulier le coût pour l'établissement, le risque de non délivrance et la moindre sécurité de ce canal.
L'ANSSI (Agence nationale de la sécurité des systèmes d'information) recommande ainsi de proscrire ce canal d'envoi, pour les raisons suivantes, par ex. :"La majorité des SMS transitent grâce à [des] protocoles [qui] présentent de nombreuses vulnérabilités intrinsèques et peuvent être aisément interceptés. Il serait alors possible pour un attaquant de récupérer un code d’authentification envoyé par SMS et de l’utiliser afin d’effectuer une authentification frauduleuse" et "dans certains cas, il est possible d’exploiter une réutilisation des numéros de téléphone afin de contourner une authentification multifacteur utilisant la réception d’un code par SMS". (source : Recommandations relatives à l'authentification multifacteur et aux mots de passe, 2021)
Puis-je paramétrer le TOTP à la fois sur un ordinateur et sur un mobile ?⚓
Oui, c'est possible d'activer la méthode TOTP et de configurer à la fois son ordinateur et son mobile pour obtenir les codes sur les deux appareils en fonction de ses besoins.
Le plus simple pour ce faire est d'effectuer la configuration des deux appareils dans le même temps :
activer la méthode via CAS-MFA,
scanner le QR code avec Esup Auth (ou autre) sur son mobile et copier le code alphanumérique dans KeepassXC (ou autre) sur son ordinateur,
sur CAS-MFA, valider l'activation de la méthode en saisissant le 1er code à 6 chiffres demandé. Ce code peut être récupéré sur l'un ou l'autre des appareils, les deux produisant de fait le même code simultanément.
Si vous n'aviez configuré qu'un seul appareil et voulez en ajouter un autre, il faut que votre application vous permette de revoir le secret à la base du calcul des codes (ce n'est pas toujours possible). Le plus simple est de révoquer la méthode et de la réactiver pour effectuer la configuration des 2 appareils.
Je n'arrive plus à me connecter depuis que j'ai activé la double authentification, que faire ?⚓
Si vous avez activé plusieurs méthodes pour votre second facteur, la page vous proposera par défaut de réutiliser la même qu'à votre dernière connexion. Pour en utiliser une autre, cliquer sur le lien « Autre méthode de connexion » puis sur la tuile correspondant à la méthode voulue.
Exemple de tuiles avec les méthodes TOTP, courriel et grille de codes activées :
Remarque : En cas de blocage après activation du double-facteur⚓
Si vous ne parvenez plus à vous authentifier : réinitialisez votre second facteur à l'aide de votre adresse courriel de secours ou, à défaut, contactez le numéro temporaire (03.68.8)5 67 89.
Qu'arrivera t-il si je n'active pas de méthode pour ma double authentification ?⚓
Si aucune méthode n'est activée pour votre compte alors que l'authentification double facteur est obligatoire pour vous :
le service central CAS vous l'indiquera lors de votre prochaine connexion, après la validation de votre mot de passe. Il vous invitera à activer une méthode et vous rappellera le lien vers l'application CAS-MFA le permettant.
tant qu'aucune méthode n'est active, à l'exception de l'application CAS-MFA, il ne vous sera plus possible de rejoindre un autre service numérique demandant un double facteur.
Qu'arrivera t-il si je désactive l'ensemble de mes méthodes de double authentification ?⚓
Voir réponse à la question « Qu'arrivera t-il si je n'active pas de méthode pour ma double authentification ? »